Les tables rondes

Découvrez le programme des tables rondes de l'édition 2026 !
Cyberjustice à l'international : décryptage et exemples d'affaires européennes
Table ronde | Mercredi 7 octobre | 17H00 - 17H45 | Salle : Bosio 2
Délinquance organisée et internationale, la cybercriminalité nécessite des réponses globales et spécifiques de la part des acteurs policiers et judiciaires. C'est tout le sens de cette table ronde associant des experts de haut niveau afin de décrypter les stratégies mises en place pour démanteler ces réseaux cybercriminels. Ainsi tant l'Office anti cybercriminalité (Ofac) que la section J3 du Parquet de Paris développeront leurs stratégies en matière de coopération internationale qui ont permis d'aboutir à de nombreuses interpellations. Ces spécialistes présenteront des affaires emblématiques qui mettent aussi en évidence la pertinence de la coopération internationale entre les acteurs publics et privés comme les entreprises pour renforcer la lutte contre ce fléau.
Cette table ronde sera l’opportunité pour les RSSI d’appréhender avec des retours d’expériences et des paroles croisées la nécessité d’intégrer les acteurs police/justice en cas de crise cyber.
Intervenant.e.s :
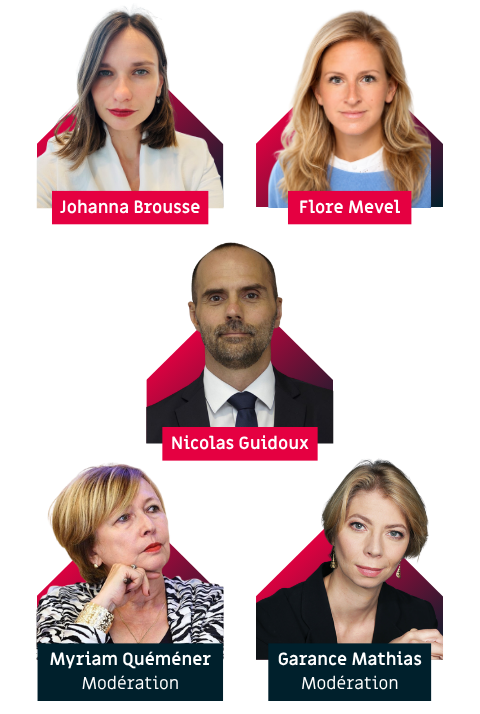
- Johanna Brousse, Vice procureur, chef de la section cyber du Parquet de Paris
- Flore Mevel, magistrate au sein de la section de lutte contre la cybercriminalité du parquet de Paris (J3)
- Nicolas Guidoux, Chef de l'office anti-cybercriminalité / DNPJ
Modération :
- Myriam Quéméner, Magistrate
- Garance Mathias, Avocat à la Cour de Paris
De la protection à la performance : ce que la géopolitique a changé
Table ronde | Mercredi 7 octobre | 17H00 - 17H45 | Salle : Bosio 1
Longtemps, la cybersécurité s'est pensée comme une affaire technique : un dispositif de protection, une logique de risque à contenir. La fragmentation du monde a changé la donne. Tensions entre blocs, réglementations divergentes, dépendances technologiques devenues des points de pression : la géopolitique s'invite désormais au cœur des systèmes d'information, et avec elle, la cyber change de statut. Elle ne protège plus seulement l'entreprise : elle conditionne sa capacité à opérer, à entrer sur des marchés réglementés, à se valoriser, à gagner la confiance de ses partenaires. D'enjeu défensif, elle devient un acteur de la performance globale.
Quel tournant est à l'œuvre ? Comment renforcer cette dynamique plutôt que la subir ? Et comment faire de la géopolitique actuelle, non plus une menace à encaisser, mais un terrain à maîtriser et à anticiper ?
Décideurs et responsables sécurité viendront éclairer ce basculement : comment lire les signaux géopolitiques avant qu'ils ne deviennent des contraintes, traduire une exigence réglementaire en argument commercial, faire d'une posture cyber maîtrisée un facteur de croissance. Comment, en somme, transformer la complexité du monde en avance opérationnelle.
Intervenant.e.s :
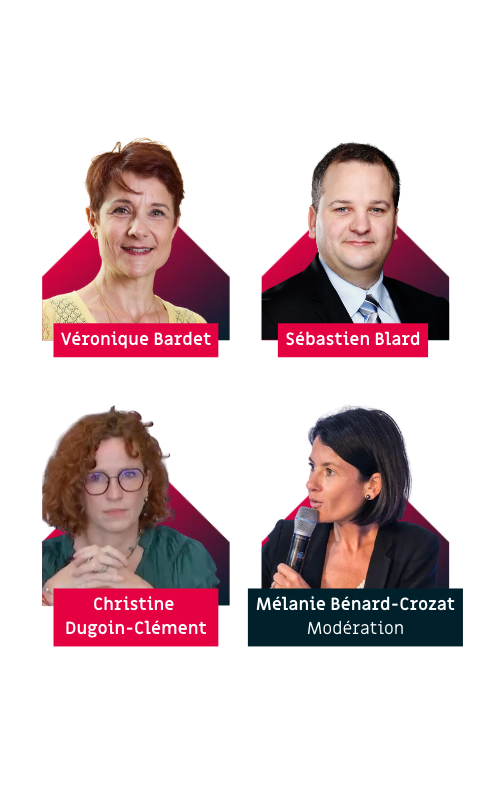
- Véronique Bardet, RSSI - Pierre Fabre
- Sébastien Blard, Directeur Cybersécurité - Renault Group
- Christine Dugoin-Clément, Chercheuse, Chaire "risques" de l'IAE de Paris - Observatoire IA de Paris 1 Panthéon la Sorbonne et AMGN
Modération : Mélanie Bénard-Crozat, Rédactrice en chef - S&D Magazine et Impact for the future
Irruption de l’IA agentique en cybersécurité : rupture stratégique ?
Table ronde | Mercredi 7 octobre | 17H00 - 17H45 | Salle : Auric 3
L’IA agentique ouvre une nouvelle génération de capacités en cybersécurité : recherche automatisée de vulnérabilités, analyse en temps réel, amélioration du patching et du vulnerability management, mais aussi intégration de l’IA dans les opérations offensives et défensives.
À mesure que les modèles gagnent en autonomie et en capacités, c’est toute la chaîne de la cybersécurité qui évolue : que peut-on réellement automatiser ? Où placer l’humain dans des opérations qui s’exécutent à la machine speed ?
De l’IA agentique aux modèles de pointe, cette table ronde explore ce que ces technologies rendent désormais possible et les choix à faire dès maintenant pour continuer de faire évoluer les stratégies cyber.
Intervenants :
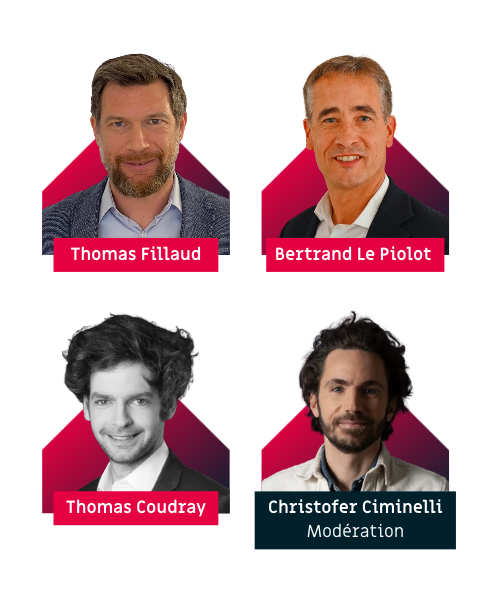
- Thomas Fillaud, RSSI France - Salesforce
- Bertrand Le Piolot, Directeur Cybersécurité - Groupe La Française des Jeux
- Thomas Coudray, CISO - Mistral AI
Modération : Christofer Ciminelli, Co-fondateur d'Orso Media et du média Le Switch
Osons coopérer pour une Europe cyber plus forte
Table ronde partenaire x ECSO | Mercredi 7 octobre | 17H00 - 17H45 | Salle : Auric 2
L'Europe a démontré sa capacité à façonner le cadre réglementaire de la cybersécurité. Le défi est désormais de transformer ce leadership en capacités technologiques, industrielles et opérationnelles. Dans un contexte marqué par les tensions géopolitiques, l'essor de l'intelligence artificielle et des dépendances stratégiques croissantes, la cybersécurité est devenue un enjeu de protection, mais aussi de compétitivité, de résilience et de souveraineté.
Comment les institutions européennes, les autorités nationales, les industriels et l'ensemble de l'écosystème cyber peuvent-ils renforcer leur coopération pour bâtir une Europe plus sûre, plus innovante et plus stratégique ? Cette table ronde réunira des représentants de ces différentes parties prenantes afin de croiser leurs visions et d'identifier les leviers d'une ambition européenne qui dépasse la seule régulation pour construire une véritable capacité d'action.
Intervenant.e.s :
- Frank Van Caenegem, RSSI - Schneider Electric et Administrateur du CESIN
- Olivier Caleff, Président du FIRST, Responsable CSIRT de transition - CSIRT.fr
- Farida poulain, Directrice Générale - Campus Cyber National
Modération : Joanna Świątkowska, Secretary General - ECSO

Restitution des commissions du Before - NOUVEAUTÉ 2026
Jeudi 8 octobre | 14H00 - 16H50 | Salle : Colette
Les enseignements du Before prennent vie au cœur des Assises. Des membres de la communauté deviennent les ambassadeurs des travaux des commissions en restituant les idées fortes, les recommandations et les signaux faibles identifiés pendant le Before.
De l'ambition à l'action, les nouveaux arbitrages de la stratégie cyber
La cybersécurité est désormais un enjeu de gouvernance et de compétitivité. Entre ambitions nationales, contraintes économiques, innovation, souveraineté et résilience, les organisations doivent faire des choix. Cette restitution vise à aider les décideurs à construire une stratégie cyber conciliant ambition et réalité du terrain.
Intervenant.e.s : Alain Bouillé, délégué général du CESIN | Florence Puybareau, Directrice du Clusif
Garder la maîtrise face aux menaces de demain
L'intelligence artificielle et la montée en puissance des cyberattaques transforment profondément les équilibres technologiques. Face à ces nouvelles dépendances, cette restitution met en lumière les principaux enseignements des commissions pour aider les organisations à renforcer leur résilience et à préserver leur capacité de décision.
Intervenantes : Anne Doré, CEO et fondatrice - ADHEL | Maricela Pelegrin-Bomel, RSSI - Etablissement Français du Sang
Voir venir : décrypter les nouvelles lignes de front de la cybersécurité
Les menaces ne se limitent plus aux cyberattaques. Géopolitique, réglementation et influence redéfinissent les risques auxquels sont confrontées les organisations. Cette restitution apporte des clés pour intégrer ces nouveaux enjeux dans une stratégie de décision éclairée.
Intervenant.e.s : Mélanie Benard-Crozat, Rédactrice en chef - S&D Magazine et Impact for the future | Eric Singer, CISO - Comité Editorial Global Security Mag
Vulnérabilités : de la faille technique à l'enjeu stratégique
Table ronde partenaire x CLUSIF | Vendredi 9 octobre | 9H30 - 10H15 | Salle : Auric 3
La gestion des vulnérabilités est souvent perçue comme une question d'outillage et de correctifs. En réalité, elle est devenue l'un des sujets les plus structurants de la cybersécurité actuels, à la croisée des enjeux techniques, organisationnels et géopolitiques. Sur le plan technique, l'accélération est sans précédent. Le volume de vulnérabilités publiées explose tandis que le time to exploit ne cesse de se réduire, sous l'effet de l'automatisation et de l'intelligence artificielle. Identifier les vulnérabilités réellement exploitables, hiérarchiser les priorités et agir avant l'attaquant constitue désormais un défi majeur.
Mais la difficulté est tout autant organisationnelle. Une vulnérabilité ne se traite pas uniquement en fonction d'un score CVSS : sa criticité dépend des métiers, des processus, des dépendances techniques et des contraintes opérationnelles de chaque organisation.
Enfin, la gestion des vulnérabilités est devenue un enjeu de souveraineté. Qui découvre les vulnérabilités ? Qui les qualifie ? Qui décide de leur divulgation ? Sur quels référentiels repose la confiance mondiale ? Les incertitudes apparues autour du financement du programme CVE ont rappelé que ces mécanismes, souvent considérés comme des infrastructures invisibles, sont en réalité des biens communs critiques dont dépend une grande partie de la cybersécurité internationale.
Cette table-ronde sera l’occasion de partager les travaux du Clusif sur ce thème devenu central pour toutes les organisations , de confronter les visions des experts et de réfléchir à une approche réellement intégrée de la gestion des vulnérabilités, au service d'une cybersécurité plus efficace et plus résiliente.
Intervenant.e.s :
- Hocine Mahtout, Offensive Security Manager - Caisse des Dépôts
- Michel Dubois, Trésorier du Clusif, Directeur scientifique et technique - Groupe La Poste
- Claire Baudiment, Group CISO - Fives
Modération : Loïc Guézo, Vice-Président - Clusif
Osons changer de logiciel !
Table ronde partenaire x CESIN | Vendredi 9 octobre | 9H30 - 10H15 | Salle : Auric 2
Technique, talents, coopération, trois leviers pour une autonomie numérique assumée.
La cybersécurité française et européenne souffre-t-elle d'un déficit de capacités… ou d'un déficit de confiance ?
Cette table ronde propose de changer de regard sur les défis de la dépendance technologique. La France dispose d'un écosystème cyber reconnu, d'entreprises innovantes, de talents de premier plan et d'une culture de coopération unique, portée notamment par le CESIN.
À travers trois angles, technique, humain et collectif, les intervenants montreront que nombre de nos freins sont avant tout culturels. Oser faire confiance aux solutions françaises et européennes lorsqu'elles sont au rendez-vous. Oser investir dans les compétences. Oser partager les retours d'expérience pour renforcer la résilience collective.
Depuis bientôt quinze ans, le CESIN démontre que cette coopération n'est pas une utopie. En réunissant des RSSI souvent seuls face à l’adversité, l'association a construit une communauté où l'intelligence collective est devenue un véritable levier de sécurité.
Et si le premier changement de logiciel n'était pas informatique, mais collectif ?
Intervenants :
- Loïs Samain, Responsable de la Stratégie Cybersécurité Groupe - RATP et Administrateur du CESIN
- Fabrice Bru, Directeur Cybersécurité - France Travail et Président du CESIN
- Emmanuel Orlando, Director Cybersecurity Governance - Dassault Systèmes et Administrateur du CESIN
- Arnaud Martin, Directeur des Risques Opérationnels - Groupe Caisse des Dépôts et Vice-Président du CESIN
Modération : Alain Bouillé, Délégué Général du CESIN
L'humain augmenté : comment défendre à l'heure du temps machine ?
Table ronde | Vendredi 9 octobre | 10H30 - 11H15 | Salle : Auric 2
L'intelligence artificielle ne transforme pas uniquement les outils : elle redéfinit les métiers de la cybersécurité. Alors que les attaquants gagnent en vitesse et en capacité grâce à l'IA, les équipes cyber doivent elles aussi évoluer : nouveaux modes de travail, automatisation des tâches, arbitrages en temps réel, montée en compétences et nouvelles responsabilités.
Comment faire évoluer les organisations sans perdre la maîtrise ? Jusqu'où automatiser ? Quelles compétences développer pour rester performants dans un monde où le temps de la machine remplace progressivement le temps humain ? À travers des retours d'expérience concrets, cette table ronde explorera les transformations qui redessinent déjà les métiers de la cyber.
Intervenants :
- Vincent Lefret, RSSI Groupement - Coopérative U et administrateur du CESIN
- Nicolas Vielliard, Group CISO - Danone
- Violette Bouveret, Fondatrice de Mecylium
Modération : Fabrice Deblock, journaliste expert en transformation numérique
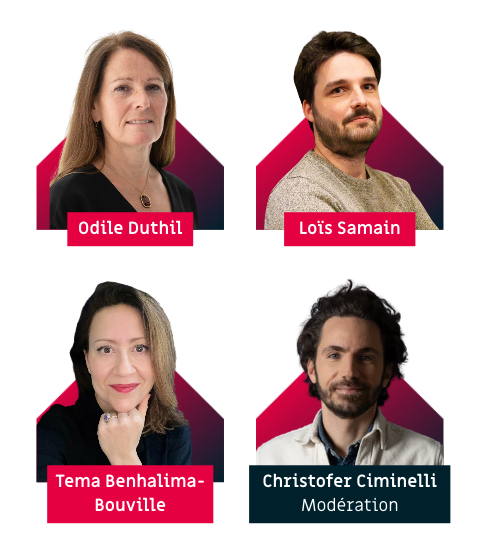
Le juste risque : accompagner l'innovation sans la freiner
Table ronde | Vendredi 9 octobre | 15H00 - 15H45 | Salle : Bosio 1
L'innovation s'accélère dans toutes les organisations : IA, nouveaux services, expérimentations, partenariats avec des start-ups… Face à cette dynamique, les directions cybersécurité sont souvent confrontées à un même défi : sécuriser sans ralentir. Comment accompagner les métiers dès les premières phases d'un projet ? Quels garde-fous mettre en place sans brider l'agilité ? Et comment trouver le juste équilibre entre prise de risque, innovation et sécurité ? À travers des retours d'expérience concrets, cette table ronde explorera les nouvelles façons de faire de la cybersécurité un véritable partenaire de l'innovation et de créer de nouvelles relations avec les métiers.
Intervenant.e.s :
- Odile Duthil, Directrice Cybersécurité - Groupe Caisse des Dépôts et Présidente du CLUSIF
- Loïs Samain, Responsable de la Stratégie cybersécurité groupe - RATP
- Tema Benhalima-Bouville, Ph.D, Global Innovation Director - ENGIE
Modération : Christofer Ciminelli, Co-fondateur d'Orso Media et du média Le Switch
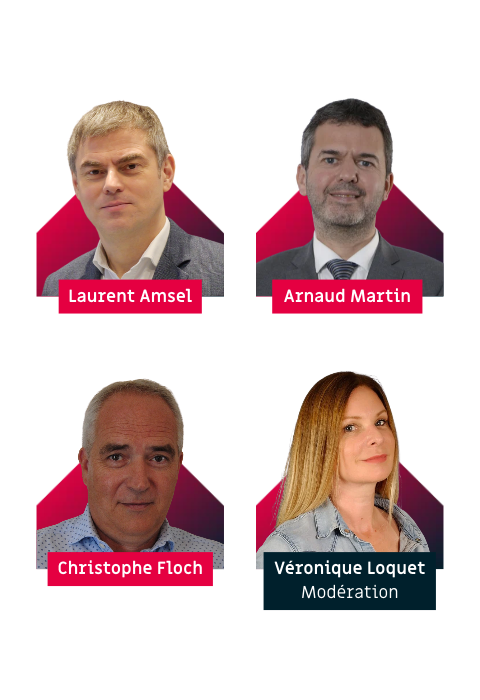
Résilience numérique : jusqu'où faut-il se préparer ?
Table ronde | Vendredi 9 octobre | 15H00 - 15H45 | Salle : Auric 3
La résilience numérique est un enjeu majeur pour les organisations. Avant de parler de solutions, encore faut-il savoir ce qui doit absolument continuer à fonctionner. De quoi dépendent les activités critiques ? Jusqu’où faut-il connaître et maîtriser ces dépendances ? que se passe-t-il lorsque l’une d’elles vient à disparaître ?
À partir des réalités de trois secteurs particulièrement critiques (l’énergie, la banque et l’industrie de défense) le débat confrontera les approches et les arbitrages. Etre résilient ne signifie pas tout protéger, mais savoir ce qui doit tenir, combien de temps et à quel prix. Cette question prend une nouvelle dimension dans un contexte géopolitique incertain, et lorsque la continuité d’activité dépend de technologies ou de fournisseurs dont on ne maîtrise pas la disponibilité.
L’Indice de Résilience Numérique (IRN) sera confronté à ces réalités de terrain. Peut-il aider les organisations à objectiver leur niveau de résilience et à éclairer leurs décisions ? Et comment éviter qu’un outil conçu pour faciliter les arbitrages ne devienne une nouvelle couche de complexité ?
Intervenants :
- Laurent Amsel, Group CISO - ENGIE
- Arnaud Martin, Directeur des Risques Opérationnels - Groupe Caisse des Dépôts
- Christophe Floch, RSSI Groupe - Dassault Aviation et Président du GITSIS
Modération : Véronique Loquet, experte en cybersécurité
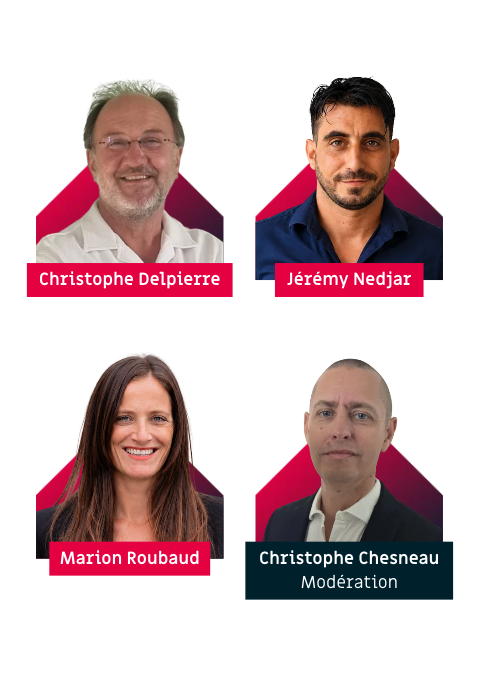
L'Art de la cyber : le RSSI du Louvre face à l'imprévisible
Table ronde | Vendredi 9 octobre | 15H00 - 15H45 | Salle : Auric 2
Octobre 2025. Le cambriolage du Louvre fait la une des médias. À l'origine, ce n'est pas une crise cyber. Mais très vite, rumeurs, fausses informations, interrogations sur une éventuelle cyberattaque et exposition médiatique transforment l'événement en une crise où le RSSI prend toute sa place.
Un an après cet événement, Christophe Delpierre revient pour la première fois sur la construction d'une stratégie cyber fondée sur l'humilité, la confiance et l’engagement de la direction et une conviction : pour mieux défendre, il faut apprendre à penser comme un attaquant.
Aux côtés d'une équipe Red Team, il partagera comment cette collaboration entre vision stratégique et approche offensive permet d'identifier les vraies vulnérabilités, de renforcer la résilience de la chaîne de fournisseurs, de dépasser les idées reçues et de faire évoluer durablement la posture cyber d'une institution aussi emblématique que le Louvre.
Intervenant.e.s :
- Christophe Delpierre , Responsable de la sécurité des systèmes d’information - Musée du Louvre
- Jérémy Nedjar, Fondateur - L-XPLOIT Cyber Experts
- Marion Roubaud, Présidente - L-XPLOIT Cyber Experts
Modération : Christophe Chesneau, Président d'Opteam DSI et membre du CIP