Le programme

Le programme en un coup d'œil
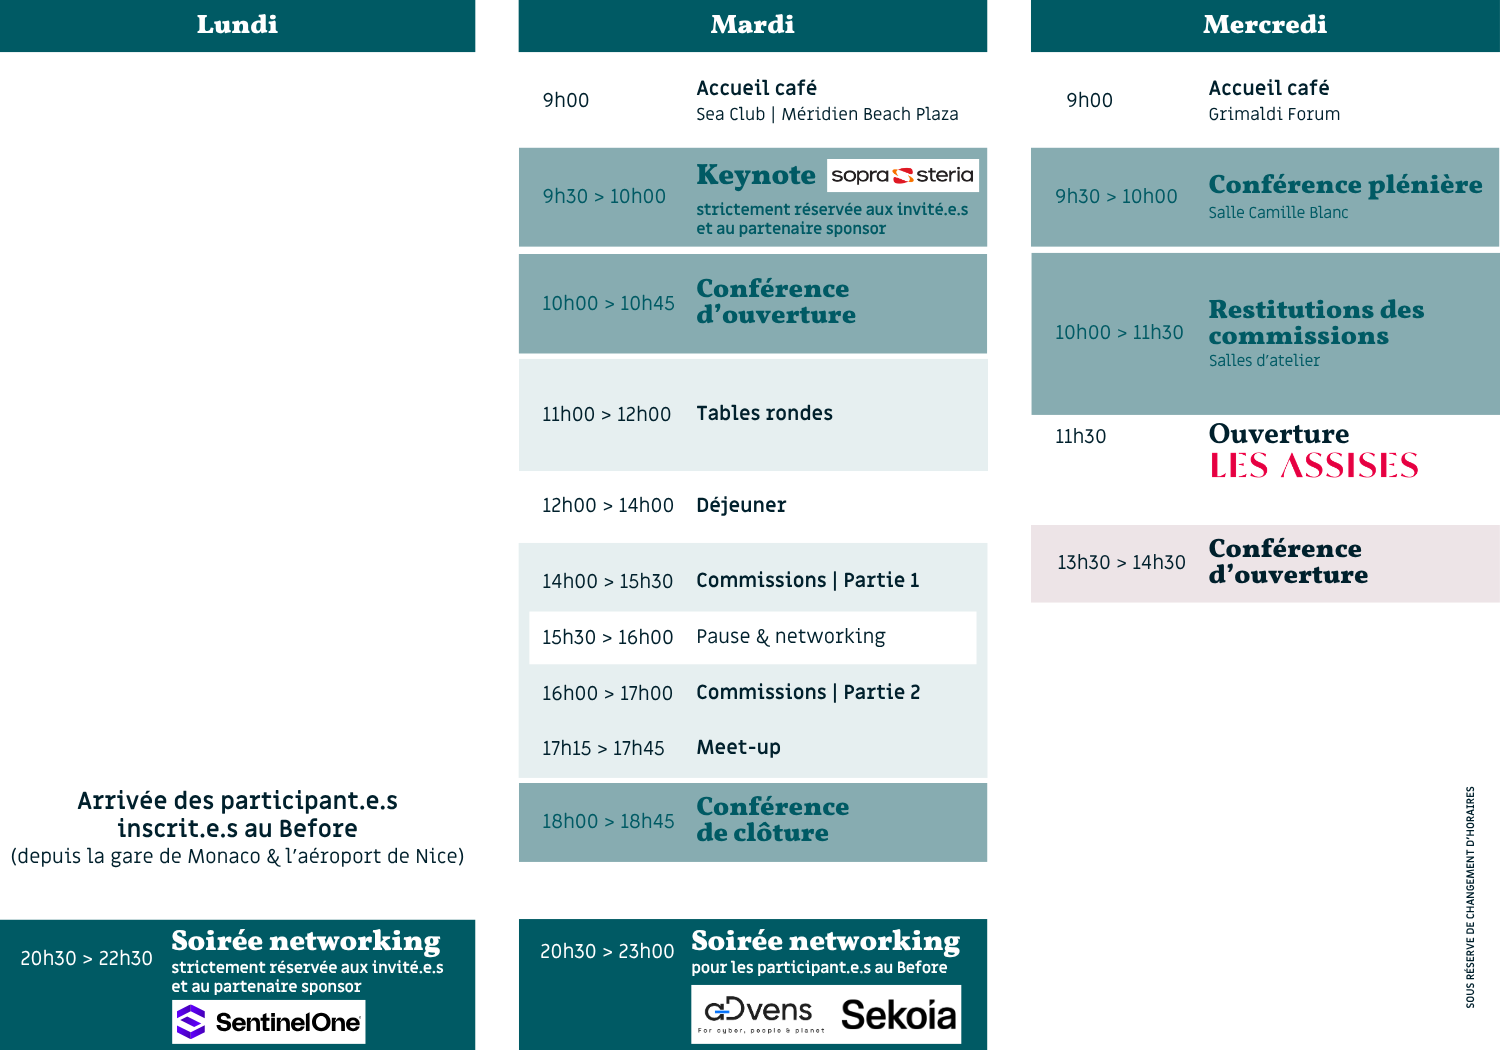
Déroulez le programme complet de l'édition 2026 !
-
Keynote Sopra Steria
Quand les rapports de force changent d'échelle avec l'IA, la cyberdéfense doit-elle changer de modèle, et comment doit-elle oser le faire ?
L'IA n'est plus un simple outil dans l'arsenal cyber, elle redéfinit l'échelle même du risque - jusqu'à poser la question de capacités cyber critiques pour les modèles frontière. Pour les grandes organisations déjà matures en cyber, l'enjeu n'est plus de savoir s'il faut se préparer, mais jusqu'où transformer leurs modèles de défense, leurs choix technologiques et leur stratégie de résilience - en Europe, entre approche globale et souveraine.Intervenant.e.s :
- Fabien Lecoq, CEO Cybersecurity Business Line Group - Sopra Steria
- Véronique Loquet, Experte en cybersécurité
-
Conférence d'ouverture du Before 2026
Anticiper l'incertitude : les nouveaux piliers de la résilience cyber
Aujourd'hui, il n'est plus seulement question de gérer un risque cyber, mais de préparer nos organisations à évoluer dans un environnement où l'incertitude devient la norme.Quels changements majeurs faut-il anticiper dans les années à venir ? Comment faire évoluer sa stratégie de sécurité face à des menaces qui dépassent désormais le seul cadre technologique ? Pour ouvrir le Before 2026, le Général de corps d'armée Aymeric Bonnemaison, Directeur du renseignement et de la sécurité de la Défense (DRSD), partagera sa lecture des grandes mutations de l'environnement stratégique. À travers un échange avec Nicolas Arpagian, il apportera son éclairage sur l'évolution des menaces, les nouveaux rapports de force et les enseignements que les organisations peuvent tirer du monde du renseignement pour renforcer leur anticipation, leur résilience et leur capacité de décision.
Dans une seconde partie, Olivier Caleff, Directeur général de FIRST, interviewé par Emmanuel Orlando, partagera le retour d'expérience de la plus grande communauté mondiale d'équipes de réponse à incident afin d'identifier les facteurs qui font la différence : préparation, coopération, partage d'information, développement des compétences et confiance.
Une conférence d'ouverture tournée vers l'action pour aider les décideurs cyber à prendre du recul, challenger leurs certitudes et identifier ce qu'il faut désormais oser construire pour renforcer durablement la résilience de leur organisation.
Intervenants :
- Fabrice Bru, Directeur Cybersécurité - France Travail et Président du CESIN
- Aymeric Bonnemaison, Général de corps d'armée, Directeur du renseignement et de la sécurité de la Défense (DRSD)
- Nicolas Arpagian, VP Strategy, Jizô AI et Chroniqueur - Les Echos
- Olivier Caleff, Président du FIRST, Responsable CSIRT de transition - CSIRT.fr
- Emmanuel Orlando, Director Cybersecurity Governance - Dassault Systèmes
-
Commission 1 - Stratégie Nationale Cyber : aligner le prix de l'exécution sur la hauteur de l'ambition
La stratégie nationale cyber 2030 dessine une ambition forte pour renforcer la résilience numérique de nos organisations, de nos infrastructures et de notre économie. Face à l'accélération des menaces, à l'évolution des réglementations et à l'émergence de ruptures technologiques majeures, cette ambition est nécessaire.
Mais réussir ne se décrète pas. Entre les ambitions affichées et la réalité du terrain, les organisations doivent relever de nombreux défis : gouvernance, compétences, mobilisation des métiers, capacité d'exécution et pilotage des risques. Comment transformer cette vision stratégique en actions concrètes et durables ?
Cette commission propose d'explorer collectivement les leviers qui permettront de transformer cette vision en réalité. À travers des retours d'expérience, des échanges entre pairs et des ateliers collaboratifs, les participants identifieront les actions concrètes à engager dès aujourd'hui pour préparer efficacement les organisations aux défis cyber de demain.
Intervenants :
- Co-président : Thierry Auger, Group CISO - Lagardère
- Co-président : Olivier Ligneul, Group CISO - EDF
Partenaire : Antoine Grenier, Head Of Cybersecurity Products - Eviden
Modération : Annick Rimlinger, Directrice Sûreté-Sécurité, Cyber & Data protection - Aéma Groupe
-
Commission 2 - IA et dépendances : comment garder la main sur ses choix ?
L'IA redessine chaque jour les équilibres du marché de la cybersécurité. Les récentes évolutions stratégiques entre grands acteurs technologiques, l'accélération des plateformes d'IA et l'émergence de nouveaux modèles de dépendance interrogent la capacité des organisations à conserver la maîtrise de leurs choix.
Comment évaluer les impacts de ces transformations sur les stratégies cyber ? Quels risques de dépendance technologique, économique ou opérationnelle doivent être anticipés ? Comment conserver la maîtrise de ses données, de ses architectures et de ses orientations de long terme dans un écosystème en pleine recomposition ?
Cette commission propose de prendre de la hauteur sur les mutations en cours afin d'aider les décideurs à décrypter les dynamiques du marché, éclairer leurs choix d'investissement et renforcer leur capacité à conseiller les directions générales sur ces enjeux devenus stratégiques.
Intervenants :
- Co-président : Sébastien Bombal, Directeur Techniques, DOUANES - DNRED
- Co-président : Patrick Menez, Deputy Group Chief Security Officer - AXA
Partenaires :
- Gaetan Gesret, Sr Advisory Solution Consultan - ServiceNow Risk & Security
- Pierre-Antoine Failly, Field CTO - Proofpoint
Modération : Jérôme Saiz, Fondateur - OPFOR Intelligence
-
Commission 3 - Entre innovation et résilience numérique, où placer le curseur ?
Entre innovation, performance, résilience et autonomie numérique, les organisations doivent aujourd’hui concilier des arbitrages stratégiques de plus en plus complexes. Si l’adoption de nouvelles technologies peut accélérer leur transformation et renforcer leur positionnement compétitif, elle peut aussi générer de nouvelles dépendances et modifier durablement leurs capacités décisionnelles.
Quels compromis les dirigeants sont-ils prêts à consentir pour concilier ces impératifs ? Quels critères permettent de prendre des décisions éclairées dans un environnement où les enjeux économiques, technologiques et géopolitiques s'entremêlent?
Cette commission se propose d’analyser les pratiques et retours d’expérience de décideurs confrontés à ces choix stratégiques. À l’issue des travaux, elle formulera des recommandations concrètes : des réflexes à adopter pour les comités exécutifs (COMEX) et les équipes qui les accompagnent dans la résolution de ces dilemmes.
Intervenants :
- Co-président : Florent Kirchner, Directeur du pôle souveraineté numérique - Secrétariat général pour l'investissement
- Co-président : Arnaud Martin, Directeur des Risques Opérationnels - Groupe Caisse des Dépôts
Partenaires :
- Jeremy Bellaiche, Regional Vice President - Spain | Majors Accounts France - Tanium
- Lilian Seigneur, VP Cyber services France - Thales
Modération : Véronique Loquet, Experte en cybersécurité
-
Commission 4 - Menaces massives : construire la résilience cyber à l’échelle
DDoS, ransomwares, fuites de données, compromissions de tiers ou exploitation massive de vulnérabilités : les cyberattaques gagnent en ampleur, en vitesse et en impact.
Cette commission analysera les tendances émergentes, les retours d’expérience récents et les initiatives françaises et européennes visant à renforcer la résilience collective. Elle sera également l’occasion de débattre des nouveaux modèles de défense et de coopération face à des menaces toujours plus massives.
Objectif : comprendre comment anticiper, absorber et répondre aux cyberattaques de grande ampleur qui menacent les données, les infrastructures et la confiance numérique.
Intervenants :
- Co-président : Michel Dubois, Scientific and technical director - La Poste Group cybersecurity department
- Co-président : François Bidondo, SVP Cybersecurity & Infrastructure - SONEPAR
Partenaire : Raphael Marichez, Chief Security Officer, Europe du Sud - Palo Alto Networks
Modération : Caroline Moulin-Schwartz, Déléguée Technique - CRIP
-
Commission 5 - Géopolitique & Cyber : un nouvel échiquier mondial
Sanctions, lois extraterritoriales, restrictions réglementaires : la géopolitique est désormais au cœur du périmètre du CISO. Le véritable risque n'est plus seulement l'attaque informatique ou le fameux « bouton rouge », mais aussi la possibilité qu'un service critique soit suspendu, limité ou rendu indisponible par simple application d'un cadre légal. Les outils juridiques, capitalistiques et contractuels deviennent ainsi de nouveaux leviers de puissance, avec des conséquences opérationnelles et business encore largement sous-estimées.
Les affaires de la CPI, de l'Amsterdam Trade Bank, ou plus récemment de Mythos et de Fable 5, illustrent cette évolution : sans la moindre intrusion technique, une décision de conformité ou une mesure réglementaire peut produire des effets majeurs, au service d'un rapport de force entre États.
Cette commission réunira des pairs, sous règle de confidentialité, afin de produire collectivement trois livrables concrets et réutilisables : une grille d'exposition juridictionnelle des actifs et services critiques, un tableau de signaux faibles et de seuils d'alerte pour anticiper plutôt que subir, ainsi qu'un argumentaire destiné au COMEX pour inscrire ces enjeux dans la stratégie de l'entreprise.
L'objectif : repartir avec une méthode pragmatique pour intégrer le risque géopolitique dans la gouvernance cyber, renforcer la résilience de l'organisation et faire de la cybersécurité un levier reconnu de performance et de souveraineté. Un espace pour partager ce qui ne se dit pas en public et confronter les pratiques qui fonctionnent réellement.
Welcome on board!
Intervenants :
- Co-président : Jean-Christophe MATHIEU, Global CISO - Groupe SNCF
- Co-président : Emmanuel Garnier, Directeur Cybersécurité - Orano
- Christine Dugoin-Clément, Chercheuse, Chaire "risques" de l'IAE de Paris, Observatoire IA de Paris 1 Panthéon la Sorbonne et AMGN
Partenaire : Blandine Delaporte, Senior Director, Solutions Engineering - SentinelOne
Modération : Mélanie Benard-Crozat, Rédactrice en chef - S&D Magazine et Impact for the future
-
Commission 6 - Osons lire la menace autrement : des signaux faibles à l'intelligence stratégique
Les menaces les plus critiques ne sont pas toujours celles que l'on surveille. Cyberespionnage, menaces internes, campagnes de désinformation, usages détournés de l'intelligence artificielle ou encore risques liés à l'organisation internationale des entreprises : autant de sujets qui se développent souvent dans les angles morts des dispositifs de sécurité traditionnels.
Dans un environnement où l'information est abondante mais parfois difficile à exploiter, comment identifier les signaux faibles qui méritent réellement l'attention ? Comment tenir compte des spécificités métiers, des contraintes locales, des différences culturelles ou réglementaires entre pays, et des impacts potentiels sur l'activité de l'entreprise ?
À travers des retours d'expérience et des cas concrets, cette commission explorera comment élargir la lecture de la menace, transformer l'information en intelligence utile et intégrer ces nouveaux facteurs de risque dans les décisions de sécurité. Parce qu'anticiper, aujourd'hui, c'est aussi savoir regarder au-delà du cyber.
Intervenants :
- Co-président : Éric Freyssinet, Conseiller Sénior Cybercriminalité & Cybersécurité - COMCYBER-MI
- Co-président : Frank Van Caenegem, RSSI - Schneider Electric et Administrateur du CESIN
Partenaires :
- Max Charon, Counter Adversary Specialist, Europe du Sud - Crowdstrike
- Yannick Fhima, Director of Solutions Architecture - Elastic
Modération : Véronique Loquet, Experte en cybersécurité
-
Découvrez les meet-ups du Before 2026
Le Board face au risque cyber : une nouvelle gouvernance à construire
Pendant longtemps, le CISO intervenait principalement auprès du COMEX ou du Conseil d'administration pour gérer une crise, défendre un budget ou expliquer un incident. Aujourd'hui, cette relation évolue profondément. Sous l'effet de la montée des risques, des nouvelles réglementations et de la responsabilité croissante des dirigeants, la cybersécurité s'invite durablement dans les instances de gouvernance.
Certaines organisations vont plus loin en créant des comités cyber ou des espaces d'échange dédiés entre administrateurs et responsables cybersécurité, afin d'installer un dialogue régulier, éclairé et stratégique, bien au-delà de la gestion des crises.
À travers des retours d'expérience croisés, ce meet-up explorera les nouvelles formes de collaboration entre CISO et Board : comment bâtir une relation de confiance, faire émerger une culture commune du risque et accompagner la transformation de la gouvernance cyber des organisations.
Intervenants :
- Frank Van Caenegem, RSSI - Schneider Electric et Administrateur du CESIN
- Estelle Tchigique-Boyer, Group CISO - CNP Assurances
- Maria-Noelle Brisson, Co-founder - CyberReady
Modération : Eric Domage, Senior Analyst - PAC
Winter is coming : 3 scénarios pour se préparer à 2027
À l’aube d’une année 2027 qui s’annonce décisive, entre élections, tensions géopolitiques, économiques et accélération des menaces cyber, comment se préparer à ce qui pourrait arriver ?
Aux côtés d’acteurs à forte vision stratégique, participez à un meet-up prospectif et interactif pour dessiner ensemble trois scénarios pour l’hiver à venir et savoir à quoi s'attendre.
Quels signaux surveiller ? Quels risques anticiper ? Quelles décisions prendre dès maintenant pour être prêts demain ?
Pas de prédiction mais une ambition commune : mieux armer nos organisations face à l’imprévisible.
Intervenants :
- Axel Castadot, Directeur National Crise des Systèmes d’Information - SNCF
- Sébastien Blard, Directeur Cybersécurité - Renault Group
-
Conférence de clôture - La Cyber sous le capot
Pour clôturer le Before, découvrez en avant-première le premier documentaire des Assises : une immersion au cœur de trois univers où la cybersécurité se joue bien au-delà des écrans.- Le COMCYBER-MI traque ceux qui attaquent.
- BZ Hunt révèle les vulnérabilités.
- La SNCF fait face lorsque la cyber percute le réel.
Trois terrains, trois regards, trois façons de faire face à une menace en constante évolution.
Et parce qu’un documentaire se raconte aussi à travers ceux qui l’ont vécu, la projection sera suivie d’un entretien exclusif avec les intervenants, pour revenir sur les coulisses du tournage, leurs réalités de terrain et les enseignements qu’ils en tirent.
Intervenants :
- Fabrice Bru, Directeur Cybersécurité - France Travail et Président du CESIN
- Patrick Touak, Chef du commandement du Ministère de l’Intérieur dans le Cyberespace
- Jean-Sylvain Chavanne, CEO de BZHunt
-
Conférence plénière - Décider sous pression : protégez votre firewall… humain
Une cyberattaque cible les systèmes d'information. Le stress, lui, cible les décideurs.
Lorsque la pression monte, notre système nerveux peut être "hacké" : biais cognitifs, perte de lucidité, ralentissement des décisions, défaut de coordination de la cellule de crise.
Dans cet atelier expérientiel, Bruce Hoang montrera comment utiliser des techniques simples de régulation physiologique pour restaurer rapidement la disponibilité cognitive, améliorer la qualité des décisions et préserver un leadership efficace lorsque chaque minute compte.
Parce que la résilience cyber ne dépend pas uniquement de la robustesse des infrastructures. Elle dépend aussi de la capacité des femmes et des hommes à rester lucides sous pression.
Intervenant :
- Bruce Hoang, Co-auteur du livre Le Pouvoir du Mouvement - Fondateur InMootion